ทำไม Microsoft บังคับให้ PC ต้องมีชิป TPM 2.0? เบื้องหลังคือ Ransomware
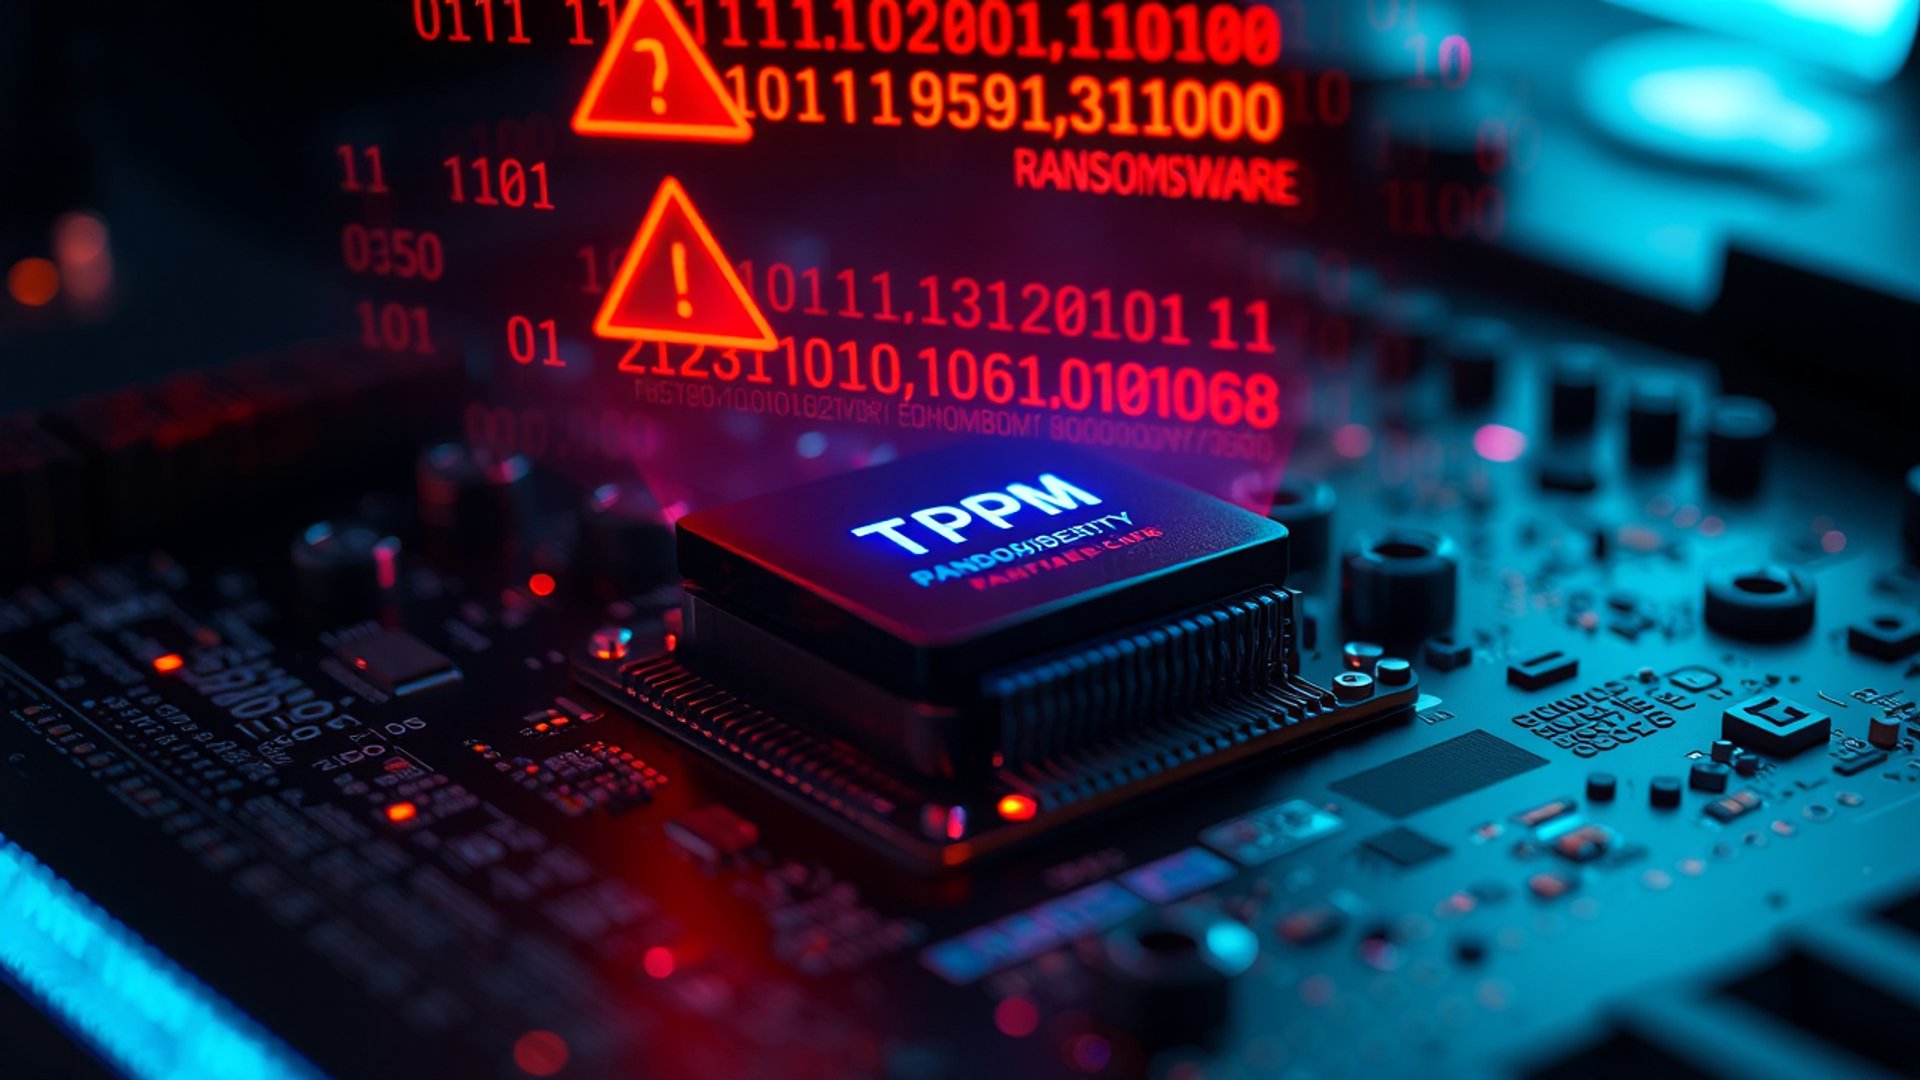
หลายคนเคยเห็นข้อความ 'PC ของคุณไม่รองรับ Windows 11' แล้วรู้สึกหงุดหงิดกับ Microsoft ที่ดูเหมือนจะบังคับให้ซื้อเครื่องใหม่โดยไม่มีเหตุผล แต่ความจริงเบื้องหลังข้อกำหนดชิป TPM 2.0 นั้นไม่ได้เกี่ยวกับการขายของเลยแม้แต่น้อย มันคือสงครามเงียบที่ Microsoft กำลังต่อสู้กับ Ransomware ระดับฮาร์ดแวร์ที่อันตรายที่สุดในประวัติศาสตร์
TPM 2.0 คืออะไร และทำไมถึงสำคัญมากขนาดนี้
TPM หรือ Trusted Platform Module คือชิปขนาดเล็กที่ฝังอยู่บนเมนบอร์ดของคอมพิวเตอร์ มันทำหน้าที่เหมือน 'ตู้เซฟดิจิทัล' ที่แยกออกมาจากระบบหลักโดยสมบูรณ์ ไม่ว่าซอฟต์แวร์บนเครื่องจะถูกแฮกหนักแค่ไหน ชิปตัวนี้ก็ยังทำงานได้อิสระ
หน้าที่หลักของ TPM 2.0 ได้แก่:
- เก็บกุญแจเข้ารหัส (Encryption Keys) ไว้ในฮาร์ดแวร์ ไม่ใช่ซอฟต์แวร์
- ตรวจสอบความสมบูรณ์ ของระบบปฏิบัติการก่อน Boot ทุกครั้ง
- ยืนยันตัวตน อุปกรณ์ในระดับฮาร์ดแวร์
- รองรับ BitLocker การเข้ารหัสข้อมูลทั้งไดรฟ์
Ransomware ระดับฮาร์ดแวร์ — ภัยที่ซอฟต์แวร์ป้องกันไม่ได้
นี่คือเรื่องที่หลายคนไม่รู้ Ransomware ยุคใหม่ไม่ได้โจมตีแค่ไฟล์บน Windows อีกต่อไปแล้ว แฮกเกอร์พัฒนาเทคนิคใหม่ที่เรียกว่า Bootkit Ransomware ซึ่งฝังตัวอยู่ในระดับลึกกว่าระบบปฏิบัติการ นั่นคือ Firmware หรือ UEFI ของเครื่อง
หมายความว่าอะไร? แม้คุณจะล้างวินโดวส์ใหม่หมดจด ฟอร์แมตฮาร์ดดิสก์ทิ้ง มัลแวร์ก็ยังอยู่ในเครื่องคุณ เพราะมันซ่อนตัวอยู่ในพื้นที่ที่โปรแกรมแอนติไวรัสทั่วไปเข้าไม่ถึงเลย
ตัวอย่างที่เกิดขึ้นจริง เช่น BlackLotus ซึ่งเป็น Bootkit ที่สามารถเปิดใช้งานบน Windows 11 ได้ และสามารถปิดการทำงานของ Secure Boot รวมถึงกลไกป้องกันอื่นๆ ได้อีกด้วย
TPM 2.0 สร้างด่านป้องกันอย่างไร?
นี่คือจุดที่ทุกอย่างเชื่อมกัน TPM 2.0 ทำงานร่วมกับฟีเจอร์ความปลอดภัยของ Windows 11 เพื่อสร้างระบบที่เรียกว่า Measured Boot
Measured Boot ทำงานอย่างไร?
1. ทุกครั้งที่เปิดเครื่อง ชิป TPM จะ 'วัด' และบันทึกทุกส่วนของกระบวนการ Boot
2. ค่าที่วัดได้จะถูกเก็บใน TPM แบบที่แก้ไขไม่ได้จากภายนอก
3. หากมีการเปลี่ยนแปลงใดๆ เกิดขึ้นในกระบวนการ Boot ค่าจะไม่ตรงกัน
4. ระบบจะรู้ทันทีว่ามีการแทรกแซงเกิดขึ้น และหยุดการทำงานก่อนที่มัลแวร์จะโหลด
พูดง่ายๆ คือ TPM 2.0 ทำให้ Bootkit Ransomware ซ่อนตัวไม่ได้อีกต่อไป เพราะมันมีระบบตรวจจับที่อยู่นอกเหนืออำนาจของซอฟต์แวร์ใดๆ ทั้งสิ้น
ทำไม Microsoft ถึงทำแบบนี้ตอนนี้?
ตัวเลขที่น่าตกใจ — ในช่วงไม่กี่ปีที่ผ่านมา ความเสียหายจาก Ransomware ทั่วโลกอยู่ในระดับหลายหมื่นล้านดอลลาร์ต่อปี และเป้าหมายที่ถูกโจมตีหนักที่สุดคือองค์กรที่ยังใช้ระบบเก่าซึ่งขาดการป้องกันระดับฮาร์ดแวร์
Microsoft เผชิญแรงกดดันจากรัฐบาลสหรัฐฯ และองค์กรด้านความปลอดภัยไซเบอร์ทั่วโลกให้ยกระดับมาตรฐานความปลอดภัยของ Windows ขึ้นมา การกำหนดให้ TPM 2.0 เป็นข้อบังคับจึงเป็นการ 'บังคับ' ให้ระบบนิเวศ PC ทั้งหมดยกระดับขึ้นพร้อมกัน
แล้วเครื่องเก่าของฉันล่ะ?
นี่คือคำถามที่หลายคนเป็นห่วง ถ้าเครื่องคุณไม่มี TPM 2.0 ไม่ได้แปลว่าคุณจะโดน Ransomware โจมตีพรุ่งนี้เช้า แต่มันหมายความว่าคุณ 'ขาดด่านป้องกันสำคัญ' ไปหนึ่งชั้น
สิ่งที่ทำได้:
- ตรวจสอบก่อน ว่าเมนบอร์ดรองรับ TPM 2.0 หรือเปล่า บางเครื่องมีแต่ต้องไปเปิดใน BIOS
- อัปเดตระบบ ให้สม่ำเสมอเพื่อปิดช่องโหว่ที่รู้จักอยู่แล้ว
- สำรองข้อมูล แบบ 3-2-1 (3 ชุด, 2 สื่อบันทึก, 1 ที่ off-site) คือเกราะป้องกัน Ransomware ที่ดีที่สุดที่ทำได้เดี๋ยวนี้
- ใช้ Antivirus ที่มีระบบป้องกัน Ransomware โดยเฉพาะ
สรุปง่ายๆ — TPM 2.0 ไม่ใช่กำแพงกีดกัน แต่คือเกราะป้องกัน
Microsoft ไม่ได้บังคับเรื่อง TPM 2.0 เพื่อให้คุณซื้อคอมใหม่ แต่เพราะภัยคุกคามที่เกิดขึ้นจริงในโลกไซเบอร์มันวิวัฒนาการเร็วกว่าที่ซอฟต์แวร์จะรับมือได้คนเดียวแล้ว การป้องกันระดับฮาร์ดแวร์จึงกลายเป็นสิ่งจำเป็น ไม่ใช่ทางเลือก
TPM 2.0 อาจดูเหมือนข้อกำหนดที่น่ารำคาญบนกระดาษ แต่เมื่อเข้าใจว่ามันคือแนวรับสุดท้ายต่อ Ransomware ที่ซอฟต์แวร์ทั่วไปสู้ไม่ได้ มุมมองก็เปลี่ยนไปทันที ความปลอดภัยดิจิทัลในยุคนี้ไม่ใช่แค่เรื่องของซอฟต์แวร์อีกต่อไปแล้ว มันเริ่มต้นจากฮาร์ดแวร์ที่คุณเลือก
คุณรู้จัก TPM 2.0 มาก่อนหรือเปล่า? หรือเพิ่งรู้ว่ามันสำคัญขนาดนี้? คอมเมนต์บอกกันได้เลย และแชร์บทความนี้ให้เพื่อนที่กำลังสงสัยเรื่องเดียวกันรู้ด้วยนะ ติดตาม The Tower Computer เพื่อไม่พลาดเรื่องเทคโนโลยีและความปลอดภัยไซเบอร์แบบนี้อีก